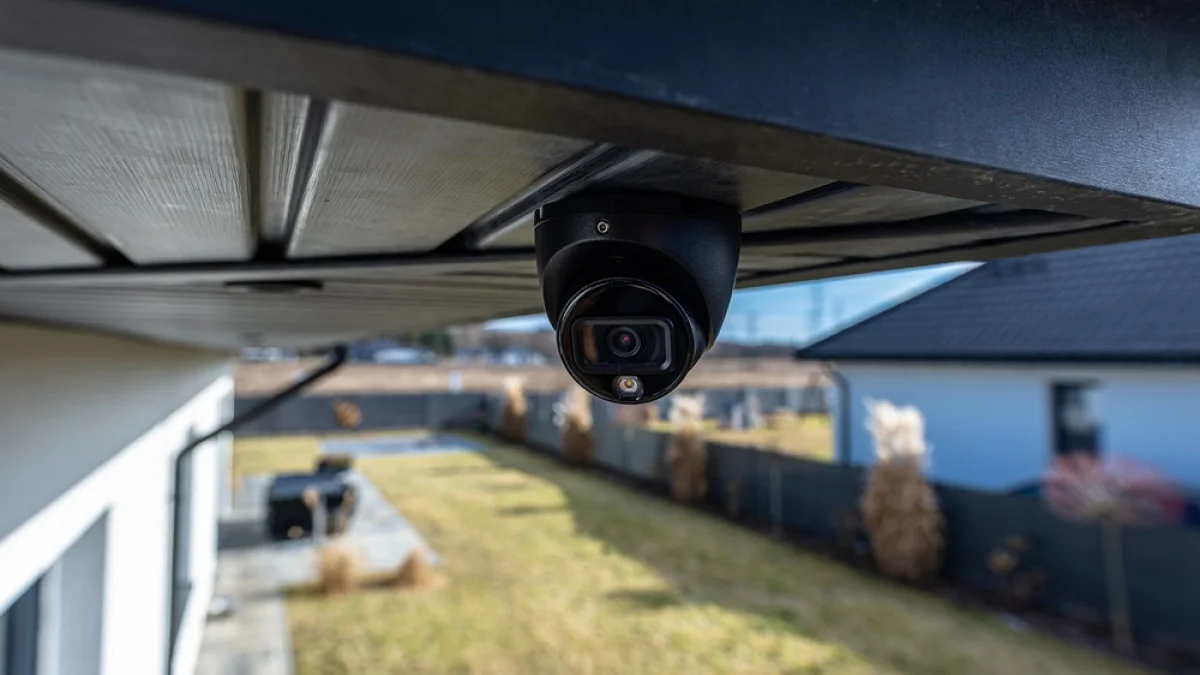
პოლონეთის მონაცემთა დაცვის ეროვნული სამსახური (Urząd Ochrony Danych Osobowych - UODO) კომპანიებსა და მოქალაქეებს კიბერკრიმინალების ახალი თაღლითური სქემის შესახებ აფრთხილებს. თაღლითები, რომლებიც უწყების სახელით მოქმედებენ, სათვალთვალო კამერების ინსტალატორ კომპანიებს უგზავნიან ყალბ მოთხოვნებს, რომლებშიც მგრძნობიარე მონაცემების გადაცემას ითხოვენ. ამ ქმედების მიზანია მოპოვებული ინფორმაციის გამოყენებით სათვალთვალო სისტემებზე კონტროლის მოპოვება და მათი ექსპლუატაცია, რაც სერიოზულ საფრთხეს უქმნის როგორც კომპანიების, ისე საბოლოო მომხმარებლების მონაცემთა უსაფრთხოებას.
თაღლითური სქემის დეტალები და მოთხოვნილი მონაცემები
კიბერკრიმინალები, რომლებიც მონაცემთა დაცვის სამსახურის სახელს იყენებენ, ელექტრონულ წერილებს უგზავნიან იმ კომპანიებს, რომლებიც სათვალთვალო კამერების დამონტაჟებით არიან დაკავებულნი. ამ ყალბ მოთხოვნებში ისინი ითხოვენ უაღრესად მგრძნობიარე ინფორმაციას, მათ შორის საბოლოო მომხმარებლის საკონტაქტო მონაცემებს, დამონტაჟებული აღჭურვილობის გეოგრაფიულ კოორდინატებს, IP მისამართებსა და მოწყობილობების სერიულ ნომრებს. გარდა ამისა, თაღლითები დაინტერესებულნი არიან კამერების მოდელებითა და მათი პროგრამული უზრუნველყოფის ვერსიებით.
ამ ინფორმაციის მოპოვება კიბერკრიმინალებს საშუალებას აძლევს დაადგინონ, აქვს თუ არა კონკრეტულ მოწყობილობას მოძველებული პროგრამული უზრუნველყოფა, რაც ხშირად უსაფრთხოების სერიოზულ დაუცველობას წარმოადგენს. თუ ინსტალატორს ან მომხმარებელს არ შეუცვლია ქარხნული პარამეტრები, მოპოვებული მონაცემების წყალობით, თაღლითებს შეუძლიათ მარტივად მოიპოვონ კონტროლი სათვალთვალო სისტემაზე. ეს მათ საშუალებას აძლევს, არაავტორიზებული წვდომა მიიღონ კამერების გამოსახულებებზე, შეცვალონ პარამეტრები ან თუნდაც გამორთონ სისტემა, რაც უსაფრთხოების კუთხით კატასტროფულ შედეგებამდე მიგვიყვანს.
ყალბი მოთხოვნების ფორმა და იურიდიული საფუძველი
მონაცემთა დაცვის სამსახური (UODO) განმარტავს, რომ თაღლითები თავიანთ შეტყობინებებში ევროპარლამენტისა და საბჭოს 2016/679 (EU) რეგულაციის (ცნობილი როგორც როდო - RODO, ანუ GDPR) მუხლებს იმოწმებენ. კერძოდ, ისინი ეყრდნობიან მე-5 მუხლის პირველი პუნქტის "ვ" ქვეპუნქტს, 25-ე და 32-ე მუხლებს, რომლებსაც, როგორც UODO აღნიშნავს, მონიტორინგთან დიდი კავშირი არ აქვს. თაღლითები ასევე იყენებენ სამსახურის "თითქმის სწორ მონაცემებს", რაც მათ შეტყობინებებს დამაჯერებლობას მატებს. წერილებს თან ერთვის ცხრილი, სადაც მოთხოვნილია მგრძნობიარე მონაცემების შეყვანა.
"გთხოვთ, წარმოადგინოთ სრული ანგარიში XLSX ფორმატში ამ წერილის მიღებიდან 7 სამუშაო დღის ვადაში", - მოუწოდებენ თაღლითები, თანაც ცრუობენ, რომ "ეს მოთხოვნა წარმოადგენს UODO-ს ოფიციალურ გამოძახებას".
ეს ტაქტიკა მიზნად ისახავს ადრესატის დაშინებას და სწრაფი, დაუფიქრებელი რეაგირების გამოწვევას, რათა მათ დრო არ ჰქონდეთ მოთხოვნის ნამდვილობის გადამოწმებისთვის. ყალბი იურიდიული მითითებები და ოფიციალური ტონი თაღლითური სქემის განუყოფელი ნაწილია, რომელიც მიზნად ისახავს მსხვერპლის შეცდომაში შეყვანას.
UODO-ს ოფიციალური განცხადება და გაფრთხილება
თაღლითების ქმედებების საპასუხოდ, მონაცემთა დაცვის სამსახურმა (UODO) მკაფიო განცხადება გაავრცელა, რომელშიც ნათლად არის აღნიშნული, რომ:
"ასეთი ელექტრონული შეტყობინება მონაცემთა დაცვის სამსახურს არ გაუგზავნია. მონაცემთა დაცვის სამსახური არასდროს აგზავნის ასეთ წერილებს/კითხვარებს, განსაკუთრებით ოფიციალური გამოძახების სახით. მონაცემთა დაცვის სამსახური არ აგროვებს ასეთ ინფორმაციას. ეს არის კლასიკური ფიშინგი."
უწყება ხაზს უსვამს, რომ მისი საქმიანობა მიმართულია ადმინისტრატორების მიერ როდო-ს (GDPR) მოთხოვნების შესრულების ანალიზზე და ამის შესახებ ინფორმაციას წინასწარ აქვეყნებს თავის ვებგვერდზე. ადმინისტრატორებისთვის მიმართული კითხვები ყოველთვის ზოგადი და აღწერილობითი ხასიათისაა და არასდროს არ არის მიმართული მოწყობილობების ინსტალატორების, მიმწოდებლების ან სერვისების მიმართ.
UODO-ს მუშაობის პრინციპები და კომუნიკაციის არხები
მონაცემთა დაცვის სამსახურის (UODO) პრეზიდენტი, პირველ რიგში, აკონტროლებს, თუ როგორ ამუშავებენ და იცავენ ადმინისტრატორები პერსონალურ მონაცემებს. საქმის წარმოებისას, სამსახურს შეუძლია მოითხოვოს დამატებითი ინფორმაცია, თუმცა თითოეულ ასეთ საქმეს აქვს საკუთარი სპეციფიკური საიდენტიფიკაციო ნომერი (სიგნატურა), ხოლო მიმოწერა მიმდინარეობს შესაბამისი დეპარტამენტის მიერ. კომუნიკაცია ხორციელდება ტრადიციული ფოსტის, ელექტრონული მიწოდების სისტემის (e-Doręczenia) ან ელექტრონული პლატფორმის (ePUAP) მეშვეობით.
ეს დეტალები გადამწყვეტია იმისთვის, რომ კომპანიებმა და მოქალაქეებმა შეძლონ განასხვავონ ნამდვილი ოფიციალური მოთხოვნები თაღლითური მცდელობებისგან. UODO-ს მკაცრი პროცედურები და კომუნიკაციის არხები უზრუნველყოფს, რომ ნებისმიერი ოფიციალური მიმართვა იყოს უსაფრთხო და გადამოწმებადი, რაც ფიშინგის მსხვერპლად გახდომის რისკს ამცირებს.
კიბერუსაფრთხოების გამოწვევები და პრევენციული ზომები
კიბერკრიმინალების მიერ UODO-ს სახელის გამოყენება კიდევ ერთხელ უსვამს ხაზს კიბერუსაფრთხოების მუდმივად მზარდ გამოწვევებს. თანამედროვე ციფრულ სამყაროში, სადაც მონაცემები უმნიშვნელოვანეს რესურსს წარმოადგენს, თაღლითები სულ უფრო დახვეწილ მეთოდებს იყენებენ მომხმარებლების შეცდომაში შესაყვანად. ფიშინგი, როგორც ერთ-ერთი ყველაზე გავრცელებული კიბერშეტევის სახეობა, ეფუძნება ადამიანურ ფაქტორს - უყურადღებობას, ნდობას ან შიშს.
კომპანიებსა და ინდივიდუალურ მომხმარებლებს მოუწოდებენ, მაქსიმალური სიფრთხილე გამოიჩინონ ნებისმიერი ელექტრონული შეტყობინების მიღებისას, განსაკუთრებით მაშინ, თუ ის მოითხოვს მგრძნობიარე ინფორმაციის გადაცემას ან მოიცავს ბმულებზე გადასვლას. აუცილებელია გამგზავნის ნამდვილობის გადამოწმება, განსაკუთრებით მაშინ, როდესაც შეტყობინება ოფიციალური უწყების სახელით არის გაგზავნილი. უმჯობესია, პირდაპირ დაუკავშირდეთ შესაბამის ორგანიზაციას ოფიციალური საკონტაქტო ინფორმაციის გამოყენებით, ვიდრე დაეყრდნოთ ელექტრონულ წერილში მოცემულ დეტალებს.
მონაცემთა დაცვის პერსპექტივა პოლონეთში
პოლონეთში მონაცემთა დაცვის სამსახური (UODO) აქტიურად მუშაობს მოქალაქეების პერსონალური მონაცემების უსაფრთხოების უზრუნველსაყოფად. ეს ინციდენტი ხაზს უსვამს იმას, თუ რამდენად მნიშვნელოვანია როგორც მარეგულირებელი ორგანოს, ისე საზოგადოების მხრიდან მუდმივი სიფხიზლე. კიბერშეტევების მზარდი რაოდენობა მოითხოვს არა მხოლოდ ტექნიკურ დაცვას, არამედ მომხმარებელთა ცნობიერების ამაღლებასაც. UODO-ს მსგავსი გაფრთხილებები გადამწყვეტ როლს თამაშობს საზოგადოების ინფორმირებაში და მათთვის საჭირო ცოდნის მიწოდებაში, რათა თავიდან იქნას აცილებული კიბერდანაშაულის მსხვერპლად გახდომა.
ამგვარი თაღლითური სქემები არა მხოლოდ ფინანსურ ზიანს აყენებს, არამედ ძირს უთხრის ნდობას ოფიციალური ინსტიტუტების მიმართ. ამიტომ, UODO-ს მიერ გაცემული გაფრთხილება არის არა მხოლოდ ინფორმაცია საფრთხის შესახებ, არამედ მოწოდება სიფრთხილისა და პასუხისმგებლობისკენ ყველა ციფრული სივრცის მომხმარებლისთვის. მონაცემთა დაცვა არის საერთო პასუხისმგებლობა, რომელიც მოითხოვს თანამშრომლობას როგორც სახელმწიფო უწყებებისგან, ისე კერძო სექტორისა და ინდივიდუალური მოქალაქეებისგან.